从拿到安装包的那一刻起,安全就已经开始:官方入口提供哈希校验值,安装完成后在本地生成密钥,消息加密后才离开设备,服务端只做密文中转。Windows 10/11 与手机端同步,团队可私有化部署。
角色不同、诉求不同,结论一致:沟通内容不再经过可被读取的第三方。
报价、客户名单与合同细节在加密通道内传递,桌面端与手机端同步,时差协作不必依赖公开社交工具。
文档与凭据走加密通道,可设置阅后即焚;配合私有化部署,资料始终留在团队自有环境内。
不绑定手机号即可聊天,照片与位置信息不会被用于任何画像分析,界面无广告。
从消息加密到部署方式,SafeW官网版把安全能力做成默认项,无需额外配置。
消息离开设备前已完成加密,服务端只做密文中转,任何中间环节都无法还原内容。会话密钥按设备分发,换机需重新校验,SafeW安全吗的答案就在密钥归属里。
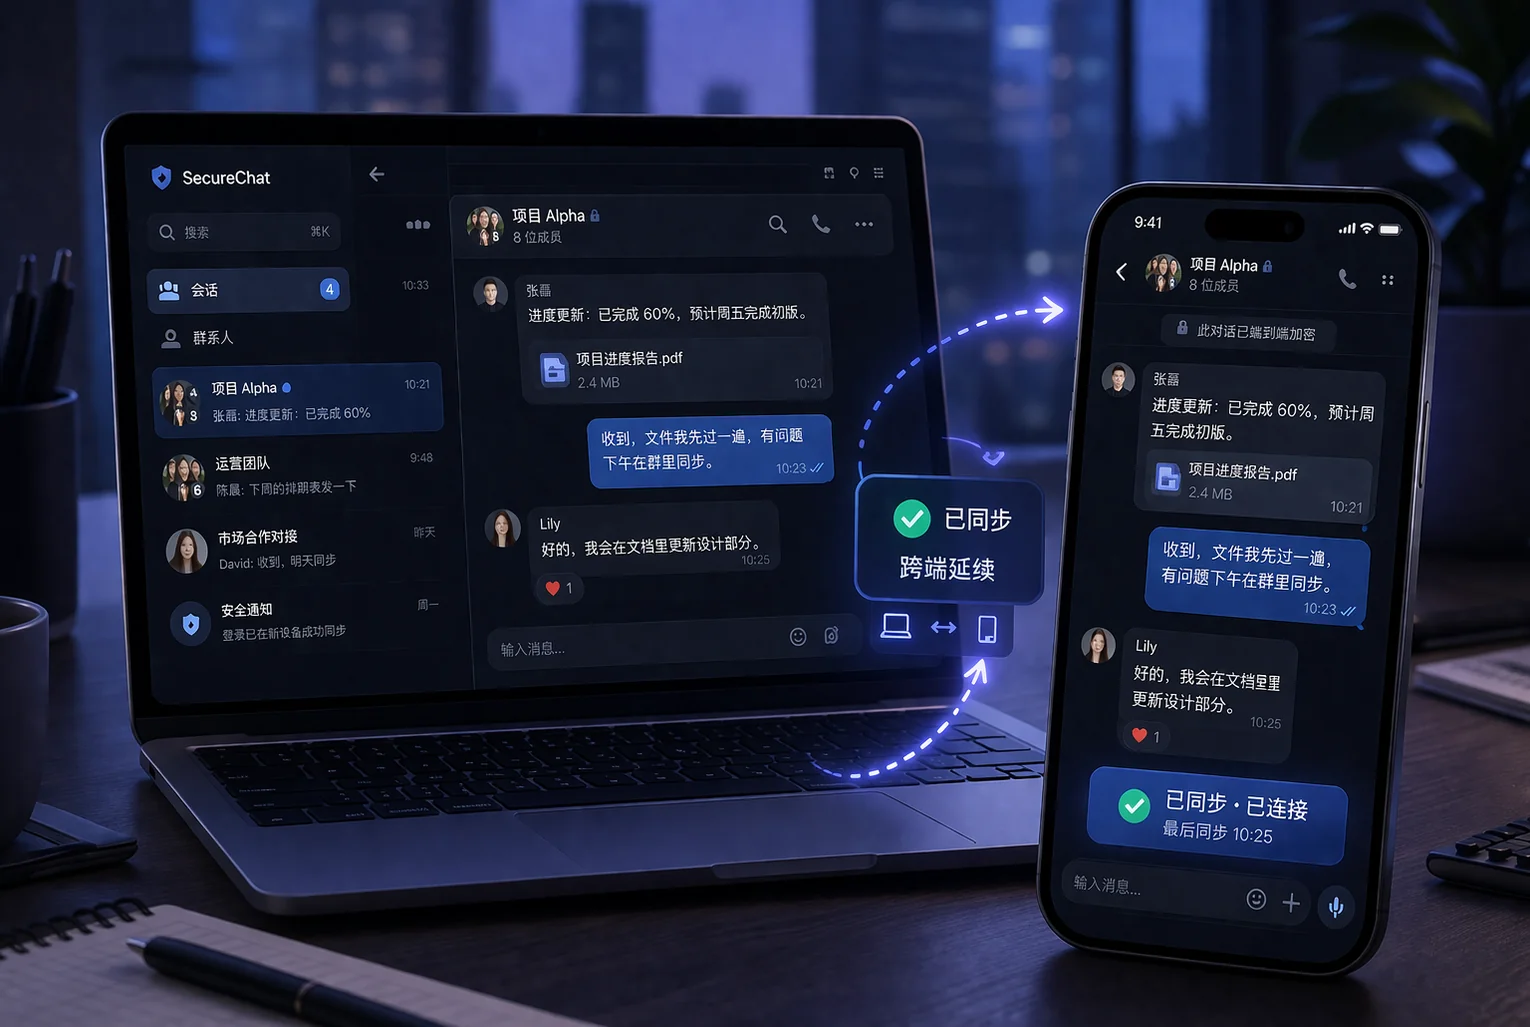
Windows 10/11 桌面端与手机端共用一套加密档案,已读状态、草稿与文件保持一致。离线期间的消息在联网后按顺序补齐,长会话不丢段。
团队可把服务端部署在自有机房或内网环境,账号、消息与文件全部落在自有存储中。部署后仍保持与官方客户端一致的更新节奏,便于长期维护。
单条或整段会话可设置存活时长,到点在两端同时清除本地副本,服务端不留可恢复内容。适合传递验证码、临时地址与一次性凭据。
文档、压缩包与图片走独立的加密通道,分块校验、支持断点续传,大文件不必再借道第三方网盘,团队资料不出内网边界。
客户端不采集通讯录、不读取使用画像、不投放广告,日志默认关闭。界面只保留聊天与文件,长时间使用也不会被打断。
只列版本、适配、部署与日志状态,不涉及任何价格信息。
安全不是最后加上的一层壳,而是从第一步就开始的链路。
不同角色、不同场景,关注点集中在密钥归属与多端同步上。
关注点:密钥归属、换机迁移、多端同步。
关注点:私有化部署、文件加密传输、备份策略。
关注点:注册门槛、无广告、阅后即焚。
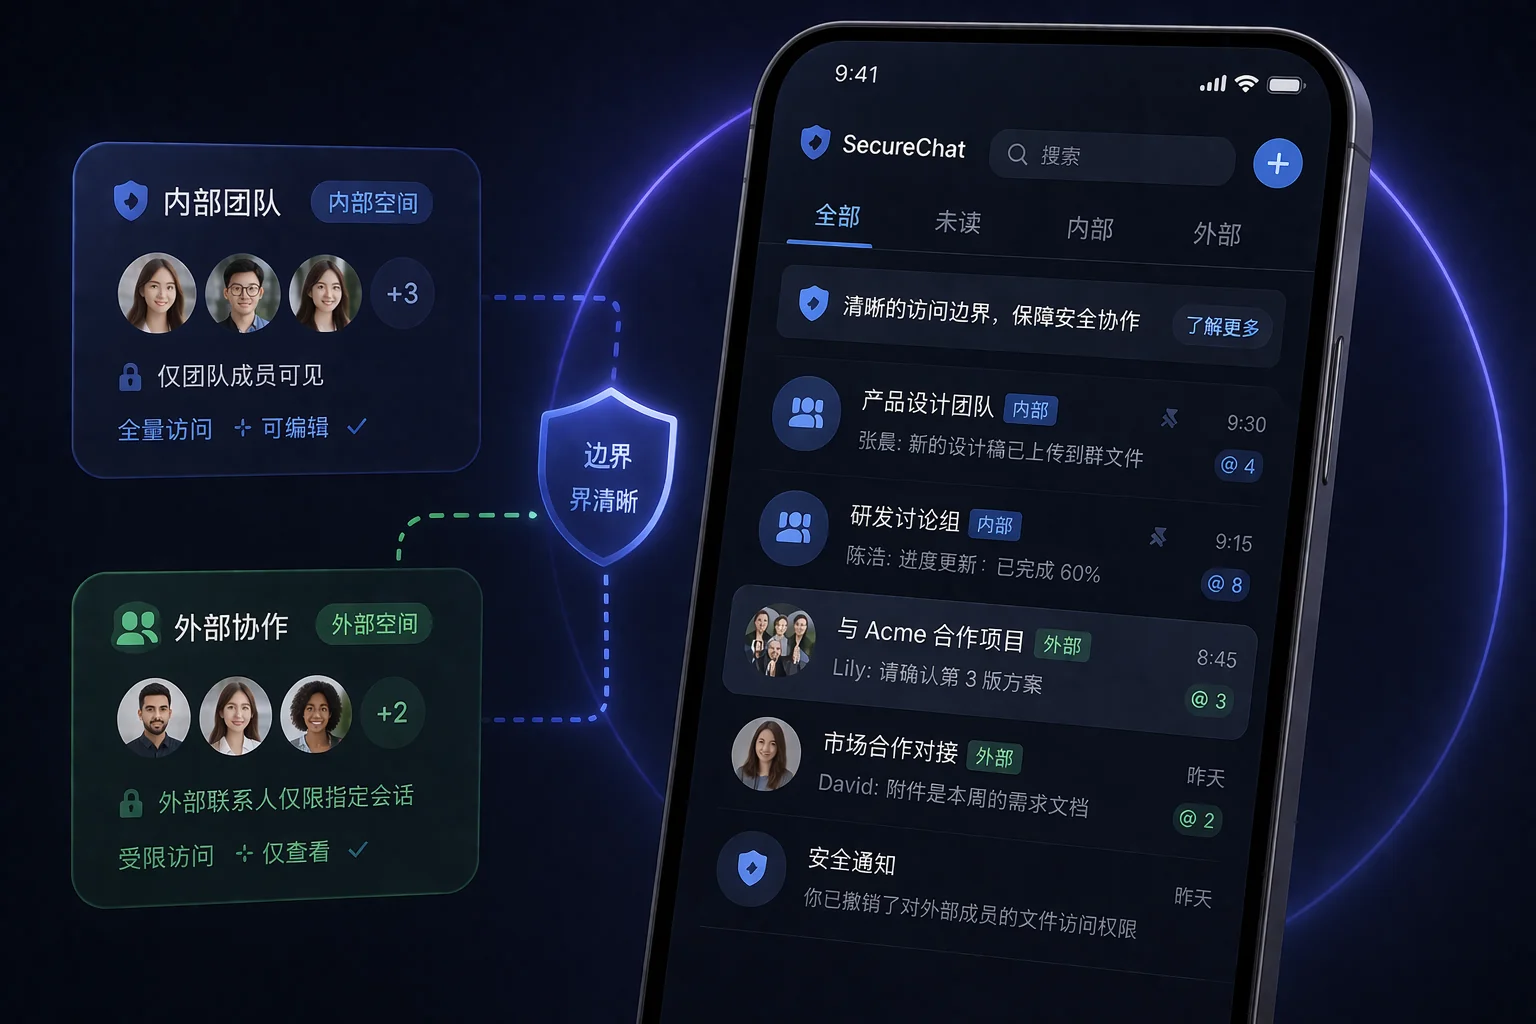
从下载到日常使用,四个维度说明它与普通聊天工具的区别。
密钥只在本机生成与保存,服务端不留可解密材料。
Windows 10/11 与手机端共用会话,消息按顺序补齐。
服务端与存储可放在自有环境,账号权限自行管理。
不采集画像、不投放广告,界面只保留聊天与文件。
先回答最常被问到的五条,更多细节可在帮助中心查看。
以常见沟通软件为参照,逐项对照加密方式、部署形态与数据留存策略。
| 能力项 | SafeW | 传统软件 |
|---|---|---|
| 消息加密 | 端到端加密,密钥留在本地设备 | 服务端可解密,依赖平台承诺 |
| 注册门槛 | 无需绑定手机号即可开始聊天 | 普遍要求手机号或实名信息 |
| 部署形态 | 支持私有化部署,数据自有 | 仅公有云,数据托管给平台 |
| 文件传输 | 独立加密通道,可续传校验 | 明文中转,留存于平台服务器 |
| 广告与追踪 | 无广告、无使用画像采集 | 存在广告推荐与行为采集 |
| 多端同步 | Win 10/11 与手机端同步 | 桌面端功能常被裁剪 |
从密钥归属、部署选择到日常使用习惯,给出可操作的建议。
看密钥归属与服务端留存策略:只有密钥不出设备、服务端不保存明文,才称得上端到端加密。
对数据留存与出境有明确要求的团队更适合自建服务端,代价是需要自己承担运维与备份。
从 SafeW官网 下载安装包 → 比对哈希 → 安装并扫码配对手机端,全程无需绑定手机号。
 SafeW